Waspada update dan ekstensi palsu alat AI coding
Oleh Dedi NugrohoTerbit 10 menit baca
Daftar isi
Ekstensi AI coding palsu adalah ekstensi editor yang meniru atau memodifikasi ekstensi resmi untuk menjalankan kode jahat di laptopmu. Kasus terbaru terjadi 29 Oktober 2026: Cursor mengonfirmasi bahwa salinan ekstensi Claude Code yang dimodifikasi beredar di marketplace ekstensinya sekitar 11 jam. Pelajarannya, periksa sumber dan penerbit setiap ekstensi, termasuk saat ia memperbarui diri.
Tesis saya: ekstensi AI coding punya akses setara editormu, jadi perlakukan setiap pemasangan dan update seperti memberi kunci rumah. Bagaimana pelaku masuk ke marketplace Cursor belum dijelaskan. Yang sudah jelas, jalur distribusi, yaitu marketplace, bisa menjadi titik lemah walaupun, menurut Anthropic, sistem pembuat aslinya tidak dibobol.
Yang perlu diluruskan dulu
Sebagian kabar yang beredar menyebutnya "update Claude Code palsu". Istilah itu setengah benar. Yang terjadi, menurut pemberitahuan keamanan resmi Cursor, adalah versi ekstensi Anthropic.claude-code yang dimodifikasi dan tersedia di marketplace ekstensi milik Cursor. Pengguna yang memasang atau memperbarui ke versi itu menerima kode jahat. Pengguna VS Code yang memasang dari marketplace Microsoft tidak termasuk dalam pemberitahuan tersebut.
Hal kedua: Anthropic menolak disebut kebobolan. Menurut laporan The Register, Felix Rieseberg dari Anthropic menulis bahwa pelaku memakai akses ke marketplace Cursor untuk menerbitkan salinan yang tidak dibuat atau diterbitkan Anthropic. Cursor sendiri, setidaknya dalam pemberitahuannya, belum menjelaskan bagaimana pelaku mendapat akses itu.
| Bab | Pertanyaan yang dijawab |
|---|---|
| Kronologi kasus Cursor | Apa persisnya yang terjadi dan siapa yang terdampak? |
| Kenapa ekstensi jadi celah | Kenapa satu ekstensi bisa berbuat sebanyak itu? |
| Cara memeriksa ekstensi | Sinyal apa yang bisa dicek sebelum memasang? |
| Kalau sudah telanjur | Apa yang harus dilakukan bila versi jahat sempat terpasang? |
| Ringkasan | Daftar periksa dan langkah berikutnya |
Catatan jujur. Artikel ini ditulis 2 November 2026, empat hari setelah insiden. Fakta kejadian saya ambil dari pemberitahuan resmi Cursor dan laporan The Register. Bagaimana pelaku masuk ke marketplace Cursor belum dijelaskan secara resmi, jadi bagian itu tidak saya tulis sebagai fakta. Jumlah korban juga belum terverifikasi: The Register menyebut "hingga 5.000 developer" sebagai tuduhan sejumlah tokoh keamanan siber, sedangkan pemberitahuan Cursor tidak mencantumkan angka. Artikel ini juga bukan panduan teknis membersihkan perangkat. Untuk itu, ikuti langsung halaman resmi Cursor.
Artikel ini untuk kamu yang memakai editor seperti VS Code, Cursor, atau editor turunan lain, lalu memasang ekstensi AI dengan beberapa klik. Kalau kamu mengelola puluhan laptop di kantor, kamu butuh kebijakan dan alat pemantauan, dan itu di luar cakupan tulisan ini.
Kronologi kasus di marketplace Cursor
Menurut Cursor, versi 2.1.312 dan 2.1.313 dari ekstensi Claude Code untuk Windows dan macOS dimodifikasi pelaku. Versi jahat itu tersedia antara sekitar pukul 02.27 sampai 13.35 waktu Pasifik pada 29 Oktober 2026. Itu kira-kira pukul 16.27 sampai 03.35 WIB keesokan harinya. Pada 30 Oktober, Cursor memperbarui pemberitahuannya: indikator diperbarui dan versi terdampak diperjelas. Laporan The Register hari itu masih mengutip satu versi, 2.1.313.
Isi muatan jahatnya, menurut Cursor:
- Mengumpulkan dan mengirim data perangkat: nama host, nama pengguna, sistem operasi, nama variabel lingkungan, folder kerja, email Git, dan alamat IP publik.
- Menambahkan kunci SSH milik pelaku ke daftar kunci yang diizinkan, lalu mencoba membuka reverse SSH tunnel. Sederhananya, ini jalur yang memungkinkan pelaku masuk ke laptopmu dari luar.
- Memasang mekanisme agar terowongan itu dicoba ulang kira-kira setiap 60 detik, termasuk setelah komputer dinyalakan ulang.
Ada sisi yang sedikit melegakan. Cursor menyebut ada kesalahan di kode jahat itu, dan menurut The Register penilaian serupa datang dari Phorion, vendor keamanan yang pertama menemukannya. Langkah menyalakan layanan SSH butuh hak administrator, sehingga di sebagian besar Mac dan PC langkah itu gagal. Server pelaku juga sudah dimatikan, kata Cursor, lewat kerja sama dengan penyedia cloud-nya. Meski begitu, data perangkat sudah terkirim dan kunci pelaku sudah tertanam, jadi pembersihan tetap wajib.
Respons Cursor yang tertulis: versi jahat dicabut, marketplace dimatikan total sementara, akses diaudit, kunci dirotasi, lalu marketplace dibangun ulang. Cursor juga menyatakan tidak menemukan ekstensi lain yang dimodifikasi dengan cara sama.
Kenapa ekstensi jadi celah yang menggiurkan
Dokumentasi resmi VS Code tentang keamanan runtime ekstensi menulisnya dengan lugas. Ekstensi dijalankan oleh extension host, yaitu proses yang punya izin sama dengan VS Code itu sendiri. Artinya ekstensi bisa membaca dan menulis file, mengirim permintaan jaringan, menjalankan program lain, dan mengubah pengaturan workspace. Cursor memakai ekstensi berformat VS Code, bahkan marketplace-nya bernama Cursor VS Code Extension Marketplace, jadi logika yang sama layak dipakai di sana.
Ekstensi AI coding membuat taruhannya lebih besar karena tiga kebiasaan yang menyertainya.
Pertama, alat ini memang dirancang untuk membaca seluruh proyek dan menjalankan perintah. Perilaku "menjalankan sesuatu di terminal" terlihat wajar, sehingga aktivitas mencurigakan lebih sulit dibedakan.
Kedua, laptop developer biasanya penuh rahasia: kunci API, token Git, akses server, dan file .env. Muatan di kasus Cursor mengumpulkan nama variabel lingkungan. Cursor menegaskan pengumpulan yang terbatas itu tidak menutup kemungkinan pencurian kredensial lewat pintu belakang setelahnya.
Ketiga, update otomatis. Kamu memeriksa ekstensi sekali saat memasang, lalu percaya pada setiap versi berikutnya. Kasus ini menyerang tepat di titik itu: namanya benar, penerbitnya terlihat benar, hanya isinya yang ditukar.
Poin terakhir itu, yang tertulis di halaman resmi ekstensi Claude Code untuk VS Code, sering terlewat. Satu ekstensi bisa tersedia di beberapa marketplace dengan pengelola berbeda. Pengamanan di satu tempat tidak otomatis berlaku di tempat lain.
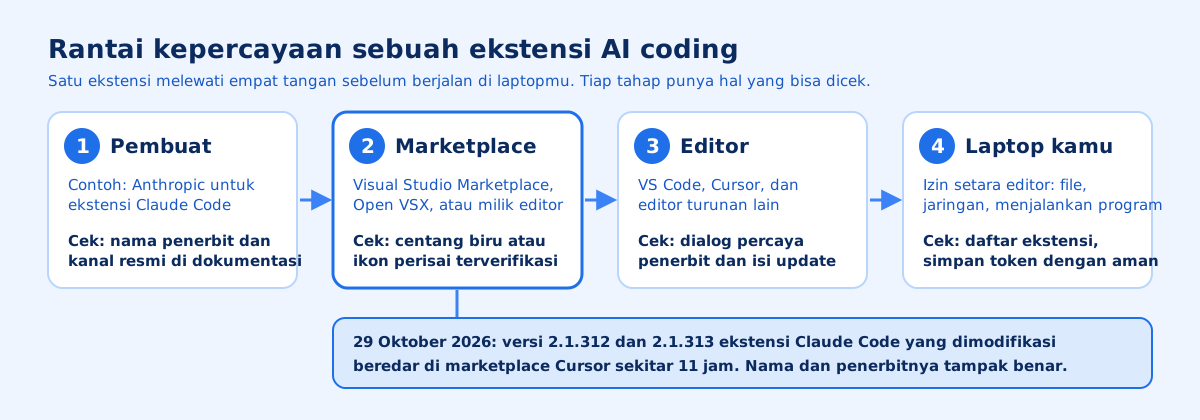
Cara memeriksa ekstensi sebelum dan sesudah dipasang
Tidak ada pemeriksaan yang menjamin seratus persen. Kasus Cursor membuktikan bahwa nama dan penerbit yang benar pun bisa membawa isi yang salah. Tetapi sebagian besar ekstensi palsu yang beredar lebih kasar daripada itu, dan sinyal berikut cukup untuk menyaringnya.
Di Visual Studio Marketplace (VS Code)
Menurut dokumentasi VS Code, ada beberapa hal yang bisa kamu cek:
- Centang biru penerbit. Tanda ini berarti penerbit sudah membuktikan kepemilikan domain dan berstatus baik di Marketplace minimal enam bulan.
- Dialog kepercayaan penerbit. Sejak VS Code 1.97, memasang ekstensi dari penerbit pihak ketiga untuk pertama kalinya memunculkan konfirmasi. Jangan klik "percaya" sambil lalu.
- Ulasan, tanya jawab, repositori, dan lisensi. Ekstensi resmi hampir selalu punya tautan ke repositori dan halaman dukungan yang jelas.
Marketplace Microsoft juga menjalankan pemindaian malware, uji perilaku di mesin terisolasi, pencegahan pemakaian nama penerbit terkenal, dan tanda tangan digital yang diperiksa VS Code saat pemasangan. Ekstensi yang terbukti jahat dimasukkan ke daftar blokir dan otomatis dicopot dari VS Code.
Di Open VSX (dipakai banyak editor turunan VS Code)
Open VSX memakai konsep namespace, yaitu nama penerbit yang menaungi ekstensi. Menurut wiki resmi Open VSX, versi ekstensi dianggap terverifikasi bila namespace-nya punya pemilik dan penerbitnya anggota namespace itu. Versi terverifikasi diberi ikon perisai, sedangkan versi yang belum terverifikasi diberi ikon peringatan. Per 2 November 2026, halaman Claude Code di Open VSX berada di namespace Anthropic dengan status terverifikasi.
Untuk alat AI coding berbasis terminal
Banyak alat AI coding juga hadir sebagai program terminal. Untuk Claude Code, halaman setup resminya menjelaskan bahwa setiap rilis punya daftar checksum yang ditandatangani kunci GPG Anthropic. Checksum adalah sidik jari file untuk memastikan isinya tidak diubah. Dokumentasi yang sama juga menyediakan kanal update stable, yang biasanya tertinggal sekitar seminggu dan melewati rilis dengan regresi besar. Bila kamu memasang lewat npm, npm menyediakan pemeriksaan tanda tangan registry untuk paket yang terpasang.
Pendapat saya: untuk laptop kerja, saya pilih kanal update yang tertunda. Seminggu jeda memberi waktu bagi komunitas dan vendor keamanan untuk menemukan versi bermasalah. Kekurangannya, fitur baru datang lebih lambat, dan menurut dokumentasi Claude Code, model yang baru rilis kadang butuh versi yang lebih baru dari kanal stable. Untuk laptop eksperimen tanpa kredensial produksi, kanal terbaru tidak masalah.
Kalau versi jahat sudah telanjur terpasang
Bagian ini merangkum isi pemberitahuan Cursor. Langkah teknis dan skripnya ada di halaman resmi itu, dan sebaiknya diikuti dari sana, bukan dari ringkasan pihak ketiga.
Pertama, pastikan dulu apakah kamu termasuk kelompok terdampak. Kriterianya: memasang atau memperbarui Anthropic.claude-code versi 2.1.312 atau 2.1.313 dari marketplace Cursor, di macOS atau Windows, dalam rentang waktu insiden. Penanda paling mudah menurut Cursor adalah kunci SSH asing berlabel svc-telemetry.
Kedua, jangan berhenti di menghapus ekstensi. Cursor menulis bahwa muatannya memasang skrip yang tetap berjalan setelah ekstensi dicopot. Cursor menyediakan skrip pembersihan untuk macOS dan Windows yang menghapus ekstensi, kunci SSH pelaku, mekanisme persistensi, dan proses terowongan. Cursor juga meminta kamu menilai apakah laptop perlu dipasang ulang dari nol.
Ketiga, ganti kredensial dari perangkat lain yang bersih. Ini langkah yang paling sering ditunda karena merepotkan. Daftarnya mencakup token Git, kunci API layanan AI, akses cloud, dan sesi login penting yang bisa dijangkau dari laptop itu.
Kalau kamu tidak memakai Cursor, atau memakainya tanpa ekstensi Claude Code, kasus ini tidak mengenaimu langsung. Tetap ada gunanya meluangkan sepuluh menit untuk melihat daftar ekstensi terpasang dan mencopot yang sudah tidak dipakai.
Ringkasan dan langkah berikutnya
Checklist keamanan ekstensi
- Tahu editor saya mengambil ekstensi dari marketplace mana (Microsoft, Open VSX, atau marketplace milik editor)
- Setiap ekstensi AI yang terpasang berasal dari penerbit yang terverifikasi di marketplace tersebut
- Ekstensi yang tidak dipakai lebih dari sebulan sudah dicopot
- Pengguna Cursor sudah membaca pemberitahuan resmi Cursor dan mengecek kunci
svc-telemetry - Laptop kerja memakai kanal update yang tertunda bila alatnya menyediakan
- Kunci API dan token tidak disimpan sembarangan di file yang bisa dibaca semua ekstensi
- Tahu harus mengganti kredensial dari perangkat lain bila terjadi insiden
Cheat sheet sinyal kepercayaan
| Tempat | Sinyal yang dicek | Batasnya |
|---|---|---|
| Visual Studio Marketplace | Centang biru, dialog kepercayaan penerbit, repositori dan lisensi | Penerbit sah pun bisa merilis versi bermasalah |
| Open VSX | Ikon perisai (terverifikasi) atau ikon peringatan | Hanya membuktikan siapa penerbitnya, tidak memeriksa isi kode |
| Marketplace milik editor | Pemberitahuan keamanan resmi editor | Pengamanannya tergantung pengelola marketplace itu |
| Program terminal (CLI) | Checksum bertanda tangan, kanal update stable | Butuh sedikit kemauan untuk mengecek |
| Paket npm | Pemeriksaan tanda tangan registry | Memastikan paket dari registry, bukan bahwa isinya aman |
Langkah berikutnya: sore ini, buka daftar ekstensi di editormu, cocokkan penerbit setiap ekstensi AI dengan kanal resmi di dokumentasi vendornya, lalu copot yang tidak dikenali. Keamanan ekstensi hanya satu bagian dari kebiasaan kerja dengan alat AI coding. Kalau kamu ingin belajar membangun proyek dengan alat AI coding secara terarah, lihat Kelas Vibe Coding di daftar Kelas eduwebmu.
Pertanyaan yang sering diajukan
Apakah ekstensi Claude Code di VS Code ikut terdampak?
Menurut pemberitahuan Cursor, yang terdampak hanya versi 2.1.312 dan 2.1.313 dari marketplace ekstensi Cursor. Anthropic, seperti dikutip The Register, menyatakan versi di kanal resminya tidak terdampak.
Saya pengguna Cursor. Bagaimana tahu laptop saya kena?
Cursor menyebut ekstensi jahat itu menambahkan kunci SSH berlabel svc-telemetry ke daftar kunci SSH yang diizinkan. Pemberitahuan resmi Cursor berisi cara mengecek kunci itu dan skrip pembersihan untuk macOS dan Windows.
Apakah cukup menghapus ekstensinya?
Tidak cukup. Cursor menulis bahwa muatan jahatnya memasang skrip yang tetap berjalan setelah ekstensi dihapus, jadi ikuti langkah pembersihan lengkap dan ganti kredensial dari perangkat lain yang aman.
Apa arti centang biru pada penerbit ekstensi VS Code?
Centang biru berarti penerbit sudah membuktikan kepemilikan domain ke Visual Studio Marketplace dan berstatus baik minimal enam bulan. Itu sinyal kepercayaan tambahan, bukan jaminan bahwa setiap versi pasti aman.
Apakah ekstensi di Open VSX lebih berbahaya daripada di Visual Studio Marketplace?
Tidak otomatis. Keduanya punya mekanisme verifikasi penerbit yang berbeda, dan Open VSX menandai versi yang belum terverifikasi dengan ikon peringatan. Yang penting adalah memeriksa nama penerbit dan status verifikasinya di registry yang dipakai editor kamu.
Apakah sebaiknya mematikan update otomatis ekstensi?
Untuk laptop kerja yang menyimpan kredensial penting, menunda update beberapa hari masuk akal. Untuk sebagian besar orang, update tetap perlu karena juga membawa perbaikan keamanan, jadi yang lebih penting adalah tahu cara mengecek apa yang terpasang.
Sumber dan referensi
Semua sumber diakses 2 November 2026.
- 1.Cursor Blog, "Security notice: malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace" (29 Oktober 2026, diperbarui 30 Oktober 2026)cursor.com(buka di tab baru)
- 2.The Register, "Anthropic: That Claude Code extension compromise… couldn't be us" (30 Oktober 2026)theregister.com(buka di tab baru)
- 3.Visual Studio Code Docs, "Extension runtime security"code.visualstudio.com(buka di tab baru)
- 4.Claude Code Docs, "Use Claude Code in VS Code"code.claude.com(buka di tab baru)
- 5.Claude Code Docs, "Set up Claude Code" (bagian release channel dan binary integrity)code.claude.com(buka di tab baru)
- 6.Eclipse Open VSX Wiki, "Namespace Access"github.com(buka di tab baru)
- 7.Open VSX Registry, halaman ekstensi Anthropic Claude Codeopen-vsx.org(buka di tab baru)
- 8.npm Docs, "Verifying ECDSA registry signatures"docs.npmjs.com(buka di tab baru)
keamananekstensicursorclaude-codevibe-coding