Webhook bertanda tangan: celah keamanan otomasi yang sering dilupakan
Oleh Dedi NugrohoTerbit 9 menit baca
Daftar isi
Webhook signature adalah tanda tangan digital yang dikirim bersama setiap pesan webhook. Pengirim menghitungnya dari isi pesan dan kunci rahasia, penerima menghitung ulang lalu membandingkan. Tanpa pemeriksaan ini, siapa pun yang tahu URL webhook kamu bisa memicu workflow. Sepanjang 2026, n8n menambahkan pemeriksaan ini ke lebih dari 20 trigger node.
Tesis saya: URL webhook yang dirahasiakan bukan pengaman, hanya alamat yang belum ketahuan. Banyak workflow otomasi yang mengurus pesanan, tiket, atau data pelanggan berdiri di atas URL yang bisa dipanggil siapa saja. Celah ini jarang terasa karena tidak ada yang rusak sampai seseorang benar-benar mencoba memanggilnya.
Yang perlu diluruskan dulu
Webhook adalah URL milik kamu yang dipanggil layanan lain setiap kali ada kejadian, misalnya pesanan baru atau pesan baru di Slack. Masalahnya, URL itu terbuka di internet, dan server tidak bisa membedakan panggilan dari Slack dengan panggilan dari orang iseng yang meniru format pesan Slack.
Anggapan yang perlu diluruskan: "URL saya panjang dan acak, jadi aman." URL bisa bocor lewat log server, tangkapan layar di grup, atau template workflow yang dibagikan apa adanya. Begitu bocor, URL itu tidak bisa ditarik kembali tanpa mengganti alamat di sisi pengirim.
| Bab | Pertanyaan yang dijawab |
|---|---|
| Cara kerja tanda tangan | Apa yang sebenarnya dicek, dan kenapa sulit dipalsukan? |
| Tiga lapis pengaman | Apa bedanya header auth, IP allowlist, dan tanda tangan? |
| Perubahan n8n 2026 | Trigger mana yang sekarang memeriksa tanda tangan? |
| Lubang yang tersisa | Di mana pemeriksaan ini masih bisa bolong? |
| Ringkasan | Apa yang perlu dicek di workflow saya minggu ini? |
Catatan jujur. Artikel ini ditulis 2 November 2026. Fakta tentang n8n diambil dari catatan rilis dan dokumentasi resmi n8n, dan fakta tentang Slack, GitHub, serta Stripe dari dokumentasi pengembang masing-masing. Belum ada uji serangan atau uji keamanan yang saya lakukan untuk artikel ini.
Artikel ini untuk kamu yang sudah menjalankan workflow berbasis webhook, baik di n8n, Make, maupun server sendiri. Kalau semua otomasi kamu hanya berjalan terjadwal tanpa webhook, risikonya jauh lebih kecil dan artikel ini cukup dibaca sebagai bekal.
Cara kerja tanda tangan webhook
Intinya ada pada HMAC, singkatan dari hash-based message authentication code. Sederhananya, HMAC adalah sidik jari pesan yang hanya bisa dibuat oleh orang yang memegang kunci rahasia yang sama. Kunci ini biasa disebut signing secret atau webhook secret.
Menurut dokumentasi Slack tentang verifikasi permintaan, alurnya seperti ini. Slack menggabungkan nomor versi, stempel waktu, dan isi mentah pesan. Gabungan itu di-hash dengan SHA-256 memakai signing secret sebagai kunci. Hasilnya dikirim di header X-Slack-Signature, dan stempel waktunya di header X-Slack-Request-Timestamp.
Penerima melakukan perhitungan yang sama dengan kunci yang ia simpan. Kalau hasilnya cocok, ada dua hal yang terbukti sekaligus: pengirim memegang kunci yang benar, dan isi pesan tidak diubah sepanjang jalan.
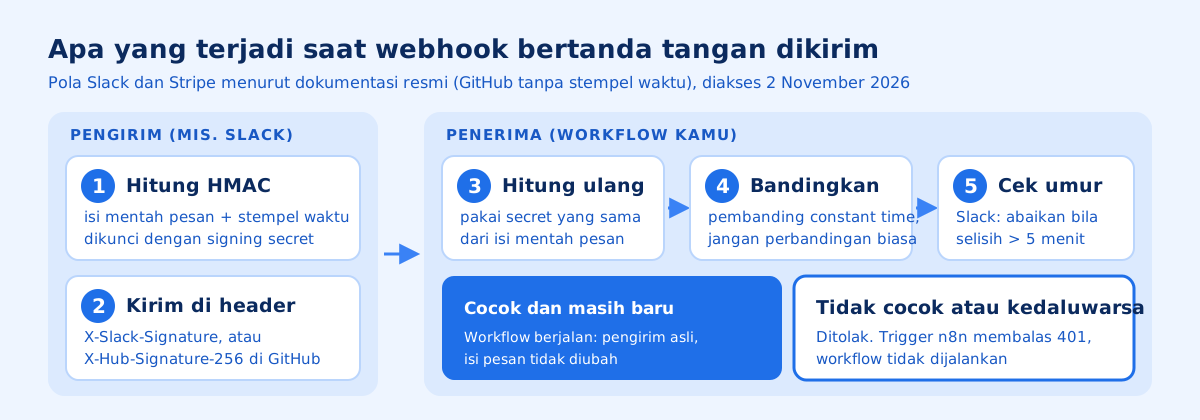
GitHub memakai pola serupa. Dokumentasi GitHub menyebut tanda tangan dikirim di header X-Hub-Signature-256, selalu diawali sha256=, dan dibuat dari secret token webhook serta isi pesan, tanpa stempel waktu. Dua kebiasaan teknis yang disebut berulang di dokumentasi vendor patut kamu tahu, walau kamu tidak menulis kodenya sendiri:
- Pakai isi mentah pesan. Slack dan Stripe sama-sama meminta isi pesan yang belum diolah. Kalau JSON sudah diurai lalu disusun ulang, sidik jarinya berubah dan pesan asli pun ditolak.
- Bandingkan dengan cara aman. GitHub melarang perbandingan biasa dengan
==dan menyarankan fungsi pembanding constant time, yaitu pembanding yang waktunya sama apa pun hasilnya. Tujuannya menutup serangan yang menebak tanda tangan dari selisih waktu respons.
Stempel waktu menutup replay attack
Replay attack adalah serangan dengan mengirim ulang pesan asli yang sah, sehingga tanda tangannya tetap valid karena isinya memang asli. Penangkalnya stempel waktu yang ikut ditandatangani. Slack menyarankan mengabaikan permintaan yang selisih waktunya lebih dari lima menit. Stripe menyebut pustaka resminya memakai toleransi default 5 menit dan meminta jangan memakai nilai toleransi 0, karena nilai itu justru mematikan pengecekan umur pesan. GitHub tidak memasukkan stempel waktu ke tanda tangannya, jadi perlindungan jenis ini tidak datang otomatis dari semua layanan.
Header auth, IP allowlist, dan tanda tangan
Tiga cara ini sering dianggap setara, padahal yang dilindungi berbeda. Di n8n, dokumentasi node Webhook menyebut pilihan autentikasi Basic auth, Header auth, JWT auth, n8n User Auth (OAuth2), dan None. Ada juga opsi IP(s) Allowlist yang menolak alamat di luar daftar dengan error 403.
| Cara | Yang dibuktikan | Kelemahan utama |
|---|---|---|
| URL rahasia saja | Tidak ada | Siapa pun yang tahu URL bisa memanggil |
| Header auth atau Basic auth | Pemanggil tahu token | Token yang sama dipakai terus, bocor sekali bisa dipakai ulang |
| IP allowlist | Panggilan datang dari alamat tertentu | Repot bila pengirim memakai banyak alamat IP yang bisa berubah |
| Tanda tangan HMAC dengan stempel waktu | Pengirim memegang kunci, isi tidak diubah, pesan masih baru | Bergantung pada penyimpanan secret dan cara pembandingan |
Pendapat saya: header auth masih layak untuk webhook yang kamu panggil sendiri, misalnya dari formulir atau skrip internal. Untuk webhook dari layanan pihak ketiga, saya pilih tanda tangan bawaan layanan itu. Alasannya, header auth hanya membuktikan pemanggil tahu token, tanpa membuktikan isi pesan masih utuh.
Jangan juga mengandalkan IP allowlist sendirian untuk layanan besar. Keterbatasan tiap cara di tabel di atas lebih aman ditutup dengan menggabungkan dua lapis.
Apa yang berubah di n8n sepanjang 2026
Di sinilah topik ini jadi mendesak. Catatan rilis n8n menunjukkan pemeriksaan tanda tangan ditambahkan ke trigger node secara bertahap. Trigger node adalah node pembuka workflow yang menerima kejadian dari layanan tertentu.
| Versi n8n | Tanggal rilis | Perubahan terkait tanda tangan |
|---|---|---|
| 2.5 | 20 Januari 2026 | GitHub Trigger membuat secret otomatis dan memeriksa X-Hub-Signature-256 |
| 2.7 | 2 Februari 2026 | Zendesk Trigger memeriksa tanda tangan HMAC-SHA256 |
| 2.18 | 21 April 2026 | Linear Trigger mendapat kolom Signing Secret opsional, dengan jendela waktu 60 detik |
| 2.20 | 5 Mei 2026 | Netlify Trigger memeriksa tanda tangan di header X-Webhook-Signature |
| 2.21 | 12 Mei 2026 | Pemeriksaan permintaan ditambahkan ke banyak trigger, antara lain Asana, Calendly, Cal, Trello, Twilio, Formstack, dan Mautic |
| 2.22 | 19 Mei 2026 | Box Trigger, AWS SNS Trigger, dan Microsoft Teams Trigger memeriksa permintaan masuk |
| 3.0 | 27 Oktober 2026 (beta) | Workable Trigger memeriksa X-Workable-Signature. Kredensial Slack API wajib punya signing secret |
Pola penolakannya hampir seragam: permintaan dengan tanda tangan yang hilang atau salah ditolak dengan respons 401 Unauthorized, sehingga workflow tidak berjalan.
Slack di n8n 3.0 adalah yang paling terasa
Halaman breaking changes n8n 3.0 memasukkan signing secret Slack ke bagian keamanan. Saat workflow dengan Slack Trigger dipublikasikan atau n8n menyala, n8n mengecek kredensialnya, dan aktivasi dihentikan kalau secret kosong. Workflow yang sudah berjalan tidak aktif setelah upgrade dan berhenti menerima event. Isinya diambil dari Signing Secret di halaman Basic Information aplikasi Slack, lalu ditempel ke kolom Signature Secret pada kredensial Slack API.
Untuk perubahan 3.0 lainnya, termasuk Migration Report, saya bahas di artikel n8n 3.0: apa yang berubah dan siapa yang perlu bersiap.
Lubang yang masih tersisa
Perubahan di atas bagus, tetapi tidak menutup semua celah, dan catatan rilisnya menyimpan empat hal yang mudah terlewat.
Webhook lama sering tetap tanpa pemeriksaan. Catatan rilis untuk GitHub, Zendesk, Asana, Calendly, Formstack, Netlify, dan beberapa node lain menyebut hal yang sama. Webhook yang dibuat sebelum perubahan tetap jalan tanpa verifikasi. Pemeriksaan dilewati bila belum ada secret tersimpan, jadi workflow lama kamu bisa saja masih terbuka. Cara memasukkannya ke pemeriksaan tidak dijelaskan seragam untuk tiap node. Untuk Workable, catatan rilis 3.0 menyebut workflow perlu diaktifkan ulang setelah token diganti, supaya langganan dibuat ulang.
Sebagian pemeriksaan bersifat opsional. Linear, Onfleet, Customer.io, Trello, dan Box hanya memeriksa tanda tangan bila kolom secret pada kredensialnya diisi. Kolom kosong berarti tanpa pemeriksaan sama sekali, dan workflow tetap jalan seolah semuanya beres.
Node Webhook umum tidak masuk daftar. Perubahan di atas hanya berlaku untuk trigger node layanan tertentu. Webhook dari layanan tanpa trigger node khusus tetap bergantung pada pilihan autentikasi node Webhook. n8n memang punya node Crypto dengan aksi HMAC, dan catatan rilis 2.25.1 menyebut kegunaannya untuk verifikasi tanda tangan webhook. Merangkainya sendiri butuh ketelitian soal isi mentah pesan dan cara pembandingan.
Secret yang bocor sama dengan tanpa secret. GitHub mengingatkan agar secret tidak ditulis langsung di aplikasi atau diunggah ke repositori. Di n8n, tempatnya di kredensial, bukan di parameter node atau di catatan workflow yang ikut terekspor.
Ringkasan dan langkah berikutnya
Checklist minggu ini
- Daftar semua workflow yang diawali webhook atau trigger node layanan luar
- Workflow dengan Slack Trigger sudah punya Signature Secret di kredensialnya
- Kolom signing secret opsional (Linear, Onfleet, Customer.io, Trello, Box) sudah diisi bila node itu dipakai
- Webhook lama yang dibuat sebelum versi pemeriksaan tanda tangan sudah dicek ulang
- Node Webhook umum tidak ada yang memakai autentikasi None untuk data penting
- Secret disimpan di kredensial, tidak tertulis di parameter node atau catatan
- Template yang akan dibagikan sudah bersih dari URL produksi dan token
Cheat sheet
| Situasi | Pilihan yang saya sarankan |
|---|---|
| Layanan punya trigger node n8n dengan verifikasi | Pakai trigger node itu dan isi semua kolom secret |
| Layanan mengirim tanda tangan, tetapi tidak ada trigger node | Node Webhook dengan Raw Body, lalu verifikasi HMAC, idealnya dirakit orang yang paham |
| Webhook yang kamu panggil sendiri | Header auth atau JWT auth, ditambah IP allowlist bila alamatnya tetap |
| Sedang upgrade ke n8n 3.0 | Isi signing secret Slack sebelum upgrade |
Kalau kamu sedang menyusun workflow baru yang menerima webhook, mulai dari trigger node resmi layanan itu bila ada. n8n Workflow Generator di eduwebmu bisa membantu menyusun kerangka workflow dari deskripsi kebutuhanmu. Setelah itu, cocokkan hasilnya dengan checklist di atas, terutama bagian autentikasi dan kolom secret.
Pertanyaan yang sering diajukan
Apa itu webhook signature?
Kode yang dihitung pengirim dari isi pesan dan kunci rahasia bersama, lalu dikirim di header. Penerima menghitung ulang dengan kunci yang sama dan menolak pesan kalau hasilnya tidak cocok.
Apakah URL webhook yang panjang dan acak sudah cukup aman?
Tidak cukup. URL bisa bocor lewat log, tangkapan layar, atau template yang dibagikan. Begitu bocor, siapa pun bisa memicu workflow kamu sampai ada pemeriksaan tambahan.
Apa bedanya header auth dengan tanda tangan webhook?
Header auth mengirim token yang sama di setiap permintaan, jadi token yang bocor bisa dipakai ulang. Tanda tangan dihitung dari isi pesan, sehingga pesan yang diubah di tengah jalan akan ketahuan.
Kenapa Slack Trigger saya berhenti setelah pindah ke n8n 3.0?
n8n 3.0 mewajibkan signing secret pada kredensial Slack API. Workflow dengan Slack Trigger tidak aktif sampai kolom Signature Secret diisi dengan Signing Secret dari halaman Basic Information aplikasi Slack kamu.
Apakah node Webhook bawaan n8n otomatis memeriksa tanda tangan?
Dokumentasi node Webhook menyebut pilihan Basic auth, Header auth, JWT auth, n8n User Auth, dan None, ditambah IP allowlist. Pemeriksaan tanda tangan otomatis yang dijelaskan di catatan rilis berlaku untuk trigger node layanan tertentu, seperti GitHub Trigger dan Workable Trigger.
Apa itu replay attack pada webhook?
Penyerang menangkap pesan asli yang sah beserta tanda tangannya, lalu mengirimnya ulang. Slack dan Stripe ikut menandatangani stempel waktu. Slack menyarankan mengabaikan permintaan yang selisihnya lebih dari lima menit, dan pustaka resmi Stripe memakai toleransi default 5 menit.
Sumber dan referensi
Semua sumber diakses 2 November 2026.
- 1.Slack Developer Docs, "Verifying requests from Slack"docs.slack.dev(buka di tab baru)
- 2.GitHub Docs, "Validating webhook deliveries"docs.github.com(buka di tab baru)
- 3.Stripe Docs, "Receive Stripe events in your webhook endpoint" (bagian verifikasi tanda tangan dan replay attack)docs.stripe.com(buka di tab baru)
- 4.n8n Docs, "Webhook node"docs.n8n.io(buka di tab baru)
- 5.n8n Docs, "Release notes" (entri 2.5, 2.7, 2.18, 2.20, 2.21, 2.22, 2.25.1, dan 3.0)docs.n8n.io(buka di tab baru)
- 6.n8n Docs, "v3.0 Breaking changes"docs.n8n.io(buka di tab baru)
- 7.n8n Docs, "Slack credentials"docs.n8n.io(buka di tab baru)
- 8.n8n Blog, "Introducing n8n 3.0" (27 Oktober 2026)blog.n8n.io(buka di tab baru)
webhookkeamanann8notomasi